
Cyber Resilience Act : ce que le règlement change pour le firmware d'un produit connecté
Le règlement (UE) 2024/2847, dit Cyber Resilience Act, impose aux fabricants de produits comportant des éléments numériques des exigences de cybersécurité sur tout le cycle de vie : conception sécurisée, gestion des vulnérabilités, mises à jour de sécurité et documentation. Le signalement des vulnérabilités s'applique depuis le 11 septembre 2026, le reste du règlement à partir du 11 décembre 2027.
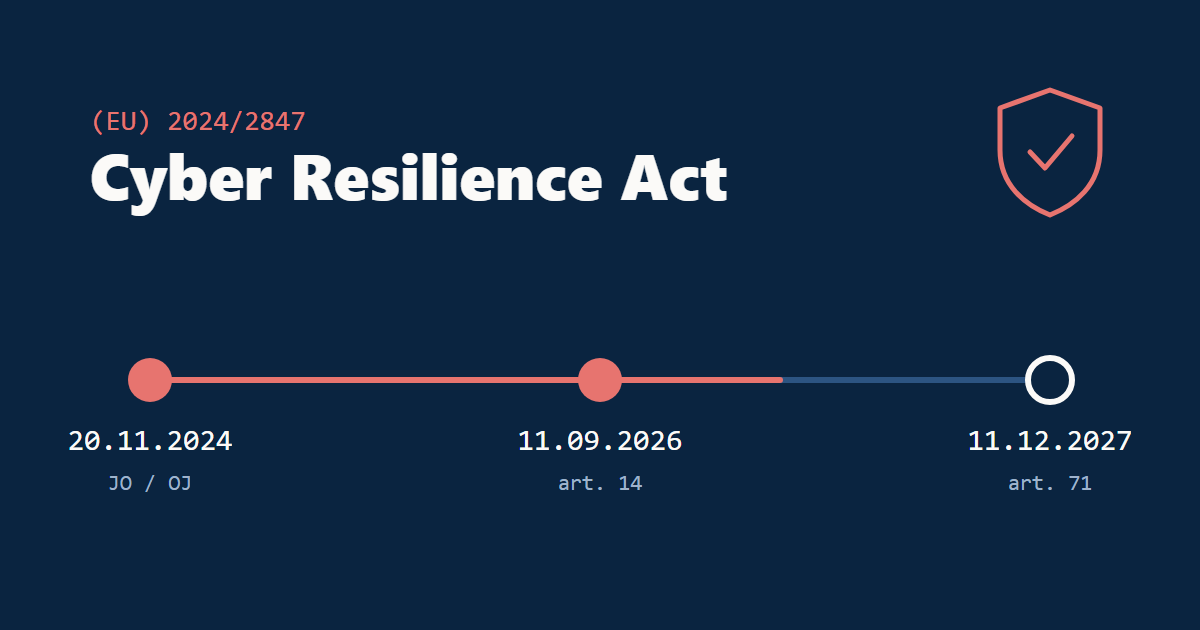
Le règlement (UE) 2024/2847, dit Cyber Resilience Act, impose aux fabricants de produits comportant des éléments numériques des exigences de cybersécurité sur tout le cycle de vie : conception sécurisée, gestion des vulnérabilités, mises à jour de sécurité et documentation. Le signalement des vulnérabilités s'applique depuis le 11 septembre 2026, le reste du règlement à partir du 11 décembre 2027.
Quels produits sont concernés ?
Le règlement (UE) 2024/2847 vise les « produits comportant des éléments numériques » mis à disposition sur le marché, dont l'utilisation prévue ou raisonnablement prévisible comprend une connexion directe ou indirecte, logique ou physique, à un dispositif ou à un réseau. Un objet connecté et son firmware entrent dans ce champ. L'article 2 prévoit des exclusions, par exemple pour les dispositifs médicaux relevant du règlement (UE) 2017/745 : vérifiez votre cas dans le texte.
Quel est le calendrier ?
D'après l'article 71 du règlement, publié au Journal officiel le 20 novembre 2024 :
- 11 juin 2026 : application des dispositions sur les organismes d'évaluation de la conformité (chapitre IV) ;
- 11 septembre 2026 : application des obligations de signalement des fabricants (article 14) : vulnérabilités activement exploitées et incidents graves, à notifier au CSIRT coordinateur et à l'ENISA ;
- 11 décembre 2027 : application de l'ensemble du règlement.
Qu'est-ce que cela change pour le firmware ?
Les exigences essentielles figurent à l'annexe I du règlement et s'appliquent sur la base d'une évaluation des risques de cybersécurité. Pour le firmware, elles se traduisent notamment par :
- une mise sur le marché sans vulnérabilité exploitable connue, avec une configuration de sécurité par défaut ;
- la protection contre les accès non autorisés, et la confidentialité et l'intégrité des données ;
- la possibilité de corriger les vulnérabilités par des mises à jour de sécurité ;
- une gestion des vulnérabilités tout au long de la période d'assistance du produit.
L'article 13 fixe une période d'assistance d'au moins cinq ans, ou égale à la durée d'utilisation prévue si celle-ci est plus courte.
Faut-il une SBOM ?
Oui. L'annexe I demande aux fabricants de recenser et documenter les composants de leurs produits, notamment par une nomenclature des logiciels (SBOM) dans un format couramment utilisé et lisible par machine, couvrant au moins les dépendances de niveau supérieur. Générer la SBOM à chaque build, plutôt qu'à la main, la garde à jour.
Et la directive RED ?
Pour les équipements radio, la directive 2014/53/UE (RED) s'applique déjà. Son règlement délégué (UE) 2022/30 rend obligatoires des exigences de cybersécurité (article 3, paragraphe 3, points d, e et f) pour certains équipements radio, notamment ceux connectés à internet. Il s'applique depuis le 1er août 2025, date fixée par le règlement délégué (UE) 2023/2444. Un objet connecté en radio est donc concerné aujourd'hui par la RED, et le sera par le CRA.
Par où commencer ?
- Faire l'inventaire des produits concernés et de leurs composants logiciels.
- Mettre en place la génération de la SBOM et une veille sur les vulnérabilités.
- Vérifier que chaque produit peut recevoir une mise à jour de sécurité, signée.
- Préparer le processus de signalement prévu par l'article 14.
- Constituer la documentation technique.
Ce guide résume le texte, il ne remplace pas un avis juridique. Pour qualifier un produit précis ou choisir une procédure d'évaluation de la conformité, faites appel à un conseil réglementaire ou à un organisme notifié.
Notre accompagnement
Picodev traite la partie firmware de la conformité : sécurité des échanges, mises à jour signées, SBOM et documentation.
Service associé : Logiciel embarqué